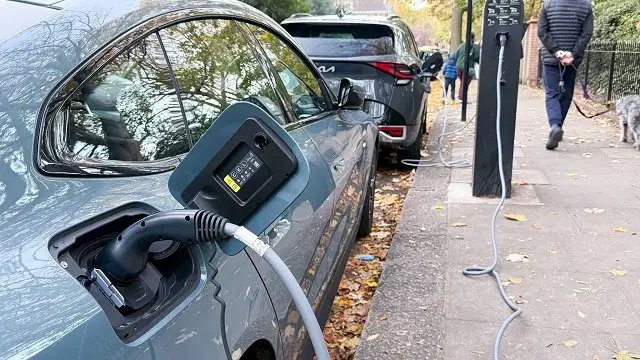
Kiberuzbrukums Francijas uzņēmumam notika 8. novembrī. Divas dienas vēlāk uzņēmums to atklāja, bet 12. novembrī novērsa drošības nepilnību. Savukārt lietotājus par datu noplūdi informēja tikai 18. novembrī.
Hakeru rīcībā varētu būt nonākuši lietotāju vārdi, e-pasta adreses, tālruņa numuri, dzimšanas datumi un cita personīgā informācija. Nozagtas arī paroļu jaucējvērtības, taču ne pašas paroles.
Uzņēmums uzsver, ka banku un finanšu dati, kā arī informācija par elektroauto uzlādes reizēm un rēķiniem nav skarta.
Tomēr kiberdrošības eksperti brīdina, ka nozagtos datus krāpnieki var izmantot, lai sūtītu ticamus, bet viltus ziņojumus un mēģinātu piekļūt lietotāju kontiem. Tāpēc “Chargemap” klienti aicināti pēc iespējas ātrāk nomainīt paroles. Šis ieteikums attiecas gan uz “Chargemap” konta paroli, gan uz identiskām parolēm, kas tiek izmantotas citās platformās.