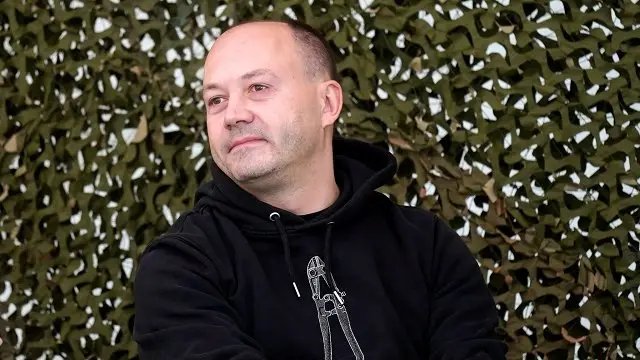
Solovjovs norādīja, ka līdzīga globāla ievainojamība konstatēta 2014. gadā, kad uzbrucēji, to izmantojot, varēja piekļūt tam, ko tīmekļa lietotāji redz savos ekrānos.
“Šī ievainojamība ļauj to pašu un vēl vairāk,” sacīja Solovjovs. Viņš norādīja, ka, izmantojot šo drošības caurumu, uzbrucējs varētu mainīt lapas saturu, izpildīt dažādas komandas, tostarp palaist neautorizētas programmas uz gandrīz jebkura tīmekļa servera.
“Vienkāršākais, ko var pateikt – ievainojamības izmantotājs varētu kļūt par lapas turētāju,” viņš skaidroja.
Eksperts pastāstīja, ka šo programmatūru izmanto aptuveni 70 % tīmekļa serveru visā pasaulē – gan Eiropas Savienībā, gan Krievijā, Ziemeļkorejā un citviet.
Lieliski, ka cilvēki šo situāciju uztvēra nopietni, un laikus novērsa iespējamās sekas, atzīmēja Solovjovs. Vienlaikus viņš norādīja, ka nekas vēl nav beidzies, jo, iespējams, privātais sektors iepaliek:
“Domāju, ka ļoti daudzas lapas privātajā sektorā joprojām ir ievainojamas.”
Solovjovs vērtēja, ka šādas kritiskas ievainojamības tiek atklātas reizi 10 gados. Jau 20. oktobrī brīdināts, ka būs jāievieš šādi labojumi, “lai labie spēki varētu sadoties rokās un sagatavoties”, stāstīja eksperts.
Kādreiz kiberieroča izstrādei bija vajadzīgas nedēļas un mēneši, bet tagad, iesaistoties mākslīgajam intelektam, tos var izstrādāt daudz ātrāk, viņš skaidroja. Konkrētais drošības caurums gan eksistējis kopš 2012. gada 1. marta un nav izslēgts, ka kāds to jau bija pamanījis iepriekš, tomēr neuzskatīja par svarīgu to labot, pieļāva Solovjovs.
Kiberdrošības eksperts atzīmēja, ka eksistēja arī citi varianti, kā šo ievainojamību novērst, tomēr tie prasītu lielāku kompetenci no katra datorsistēmas administratora.
Pieļaujams, ka gaidāmi vēl labojumi, jo oficiālais ielāps var nebūt pilnvērtīgs, norādīja speciālists. “Arī šobrīd izskan runas, ka tie nav pilnīgi un varbūt būs jālāpa vēlreiz,” viņš sacīja. Tomēr arī, ja kāda ievainojamība joprojām pastāv, tā ir krietni zemāka līmeņa.
KONTEKSTS:
Datordrošības eksperti visā pasaulē trešdien steidzās “aizlāpīt” mākslīgā intelekta atklātos drošības caurumus daudzu mājaslapu programmatūrā, lai apsteigtu hakerus, kas šīs nepilnības varētu izmantot ļaunprātīgos nolūkos. Tādēļ uz laiku tika slēgta pieeja daudzām mājaslapām Eiropā, ASV, Austrālijā, Japānā un citviet pasaulē.
Kiberdrošības risku dēļ trešdien uz laiku bija apturēta arī vairāku Latvijas valsts un pašvaldības iestāžu mājaslapu darbība, arī LSM.lv portāla darbība. Trešdienas vakarā tā pakāpeniski atjaunota.
“Cert.lv” apstiprināja, ka līdz šim nav fiksēts neviens ar ievainojamību saistīts sekmīgs uzbrukums. Tomēr nav izslēgts, ka tādi vēl būs vietnēm, kas neieviesa vajadzīgos drošības risinājumus.