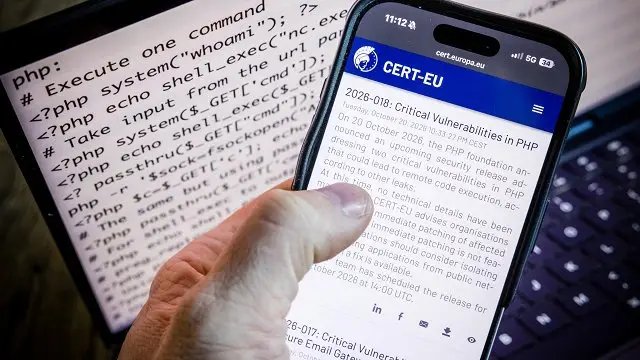
Speciālistu satraukumu izraisīja ziņas par drošības caurumiem, kas atklāti PHP programmatūrā.
Mākslīgais intelekts palīdz atklāt problēmu
PHP ir plaši izmantota tīmekļa programmēšanas tehnoloģija, uz kuras balstās gan valsts informācijas sistēmas, gan uzņēmumu mājaslapas, interneta veikali un klientu portāli.
Kiberdrošības pētnieki ar mākslīgā intelekta palīdzību atklājuši vājās vietas PHP programmatūrā, ko hakeri varētu izmantot, lai piekļūtu mājaslapām un pārņemtu tās savā kontrolē. Speciālisti spriež, ka šī problēma varētu ietekmēt līdz pat 70 % interneta satura.
Problēmas bīstamības līmenis novērtēts uz 9,2 ballēm no 10.
Šie drošības caurumi bijuši vairāk nekā desmit gadus veci, taču līdz šim tos neviens nebija pamanījis.
“Calif” pētnieks Raiens Ostins, kurš jau 20 gadus pēta PHP drošību, intervijā raidsabiedrībai BBC sacīja, ka šī ir nopietnākā līdz šim atklātā programmatūras ievainojamība.
Viņš šo ievainojamību salīdzināja ar gramatisku kļūdu teikumā, taču tā vietā, lai teikums vienkārši izklausītos muļķīgi, šī kļūda var novest pie tā, ka kāds ielaužas jūsu mājā.
Uz jautājumu, kādai informācijai hakeri varētu piekļūt, ja atklātu šo drošības caurumu, Ostins atbildēja: “Viņiem būtu piekļuve jūsu personas datiem, visam, ko jūs, iespējams, esat saglabājuši.”
Kopš brīža, kad atklāja nopietno ievainojamību, nevalstiskā organizācija “PHP Foundation”, kas uztur un attīsta šo programmatūru, sadarbojās ar kiberdrošības uzņēmumiem, lai izstrādātu tā saucamo drošības ielāpu. Šo labojumu bija plānots publicēt oktobra beigās, lai PHP lietotāji to varētu lejupielādēt un izmantot ievainojamību novēršanai.
Tomēr notika informācijas noplūde un sociālajos medijos nonāca informācija par PHP ievainojamību. Turklāt uzņēmuma “Calif” pētnieki it kā kļūdas pēc publicēja video, kurā bija parādīta pamatinformācija par to, kā šīs ievainojamības var izmantot, lai uzlauztu dažādas tīmekļvietnes.
Hakeri jau centušies izmantot vājās vietas
Video tika izdzēsts, taču to plaši izplatīja hakeru forumos. Tas pamudināja kibernoziedzniekus mēģināt noskaidrot, kā uzbrukums darbojas.
Šī iemesla dēļ programmatūras labojums tika publicēts priekšlaicīgi, bet daudzas tīmekļa vietnes uz laiku bija jāslēdz, lai novērstu risku, ka uzbrucēji izmantos šīs ievainojamības uzbrukumu veikšanai.
ASV uzņēmums “Amazon Web Services”, kas ir pasaulē lielākais mākoņdatošanas pakalpojumu sniedzējs, paziņoja, ka ir konstatējis miljoniem mēģinājumu izmantot šo ievainojamību.
Piesardzības nolūkos virkne pakalpojumu sniedzēju trešdien pēcpusdienā uz laiku atslēdza pieeju mājaslapām, lai kiberdrošības speciālisti varētu “aizlāpīt” drošības caurumus.
Drošības eksperti secina, ka efektīvākais risinājums ir uz laiku atslēgt mājaslapas no interneta, kamēr tiek salabotas vājās vietas to programmatūrā.
Apdraudēti līdz pat 70 % tīmekļa vietņu
Vācijā, Francijā, Nīderlandē, Beļģijā un citviet uz laiku slēgta pieeja valdības iestāžu mājaslapām.
Piemēram, Somijā lietotājiem nebija pieejama virkne valsts iestāžu mājaslapu, savukārt Skotijā nedarbojās Edinburgas pilsētas pašvaldības mājaslapa. Nīderlandes kiberdrošības dienests piesardzības dēļ slēdza pieeju savai mājaslapai.
Foto: Ekrānuzņēmums no mājaslapas Paziņojums par mājaslapas nepieejamību, kas bija redzams Francijas Aizsardzības ministrijas mājaslapā
PHP ir programmēšanas valoda, kas nodrošina tīmekļa vietņu darbību. Kad lietotājs ielādē interneta lapu, serveris, kas izmanto PHP, apkopo lapas saturu un nosūta gatavo lapu pārlūkprogrammai.
PHP programmatūra ir bezmaksas, izmanto atvērtā koda pricipu, to uztur brīvprātīgie.
PHP darbina gandrīz 70 % visu tīmekļa vietņu, kuru programmēšanas valoda ir identificējama, ziņo “Reuters”. Tā darbina plaši izplatīto mājaslapu veidošanas sistēmu “WordPress”, kas nodrošina aptuveni 40 % visu tīmekļa vietņu darbību, piemēram, blogus, mazo uzņēmumu mājaslapas, tiešsaistes veikalus, arī ziņu vietnes un valsts iestāžu portālus.
Šis nav pēdējais gadījums
ASV Nacionālās drošības aģentūra ir aicinājusi tuvāko nedēļu laikā saglabāt pastiprinātu modrību un rūpīgi sekot līdzi programmatūras izstrādātāju publicētajiem atjauninājumiem.
Interneta infrastruktūras eksperts Mihals Vozņaks spriež, ka šādas programmatūras nepilnību problēmas nereti ir uzkrājušās pat gadu desmitu laikā.
“Tā ir strukturāla problēma industrijā, kur ir stimuls rīkoties ātri un ieviest pārmaiņas. Tādēļ ir stimuls palaist sistēmu, nekad to neatjaunināt un nedomāt par uzturēšanu,” izdevumam “The Guardian” norāda Vozņaks.
Interneta pakalpojumu uzņēmuma “Cloudflare” tehniskais direktors Deins Knehts spriež, ka šis nebūs pēdējais gadījums, kad mākslīgais intelekts palīdz atrast drošības caurumus plaši izmantotās programmās.
“Modeļi turpinās atrast kļūmes programmatūrā, ko izmanto visi. Sistēmu uzturētājiem, pētniekiem, pakalpojumu sniedzējiem un valdībām būs nepieciešama jauna kopīga rokasgrāmata, lai risinājumi būtu atbilstoši atklājumiem un kritiskā interneta infrastruktūra tiktu salabota. Tā mēs visi palīdzēsim izveidot labāku internetu.”