Apdraudējuma līmenis bija ļoti nopietns, un pastāvēja augsts datu noplūdes risks – tā trešdien atklātos kiberdrošības riskus skaidro eksperti. Lai izvairītos no iespējamiem kiberdrošības riskiem, trešdien slēdza 165 valsts iestāžu interneta vietnes. To darbība pakāpeniski atjaunota, un lielākā daļa interneta resursu ir atkal pieejami. Pastāvēja draudi automatizētiem mēģinājumiem izmantot ievainojamības PHP programmēšanas valodā, bet apsteidzoši novērsti.
Līdz ceturtdienas aptuveni pulksten diviem dienā, piemēram, nestrādāja “Pasažieru vilciens” vietne vivi.lv, kur nevarēja iegādāties biļetes, arī problēmas bija ar VIVI mobilo lietotni. Biļetes varēja iegādāties bez papildu samaksas pie vilciena konduktora. Nestrādāja arī “Latvenergo” vietne, bet pēcpusdienā tās darbība atjaunota.
Krīzes vadības centrs: Krīzes nebija
PHP programmēšanas valodā globālā līmenī atklāto kritisko drošības ievainojamību dēļ daudziem Latvijas digitālajiem resursiem bija ierobežota piekļuve. Šo PHP programmēšanas valodu izmanto ļoti daudzas valstis. Piedzīvoto Krīzes vadības centrs gan nesauc par krīzi, jo valsts, arī pašvaldību un privātā sektora vietnes tika slēgtas drošības apstākļu dēļ, tiklīdz tika saņemta informācija, ka ir atrasti drošības caurumi. Programmatūras nodrošinātāji, atklājot problēmas, uzreiz piedāvāja risinājumus ļoti daudzās pasaules valstīs.
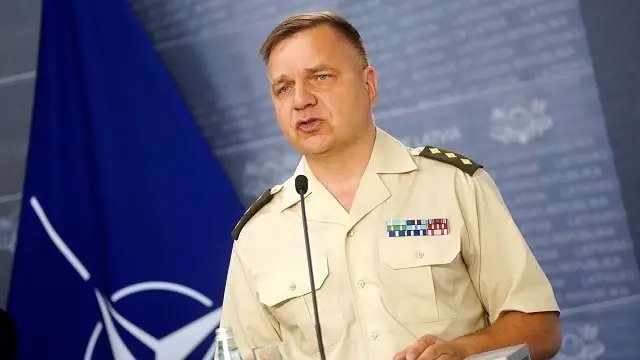
Latvijā trešdienas vakarā slēdza vienoto platformu, kurā ir daudzas valsts un pašvaldību iestāžu mājaslapas. Tās nebija pieejamas apmēram 3,5 stundas, pēcāk vietņu darbību sāka pakāpeniski atjaunot, uzsvēra Krīzes vadības centra vadītājs, pulkvedis Arvis Zīle.
“Tā īsti pagaidām
nav risinājuma, kā pret tādām lietām nodrošināties nākotnē. Iespējams, mēs sagaidīsim arī turpmāk šāda un līdzīga veida incidentus.
Bet, protams, analīze visam šim incidentam kopumā tiks veikta – kas jāuzlabo, kādā veidā varbūt jāslēdz šīs mājaslapas, ja tiek uzzināts par dažādu apdraudējumu, un kādi varētu būt alternatīvie risinājumi, lai nodrošinātu šajā laikā nepieciešamo pakalpojumu sniegšanu,” pauda Zīle.
Viedās administrācijas un reģionālās attīstības ministrijas valsts sekretārs Gatis Ozols Latvijas Radio raidījumā “Labrīt” atzīmēja, ka šī ievainojamība bija jānovērš uzreiz, jo uzbrucēji neilgā laikā ar mākslīgā intelekta palīdzību varēja rīkoties.
Labāk īslaicīga kādu pakalpojumu nepieejamība, nevis nozagti dati, norāda eksperti. Tādēļ pēc ziņām par kritiskām ievainojamībām vakar tika slēgtas 165 valsts iestāžu interneta vietnes. To darbību atjaunoja pakāpeniski.
“Tas bija globāls lēmums – Latvijā mēs aptuveni tajā pašā laikā līdzīgi kā citviet Eiropā, mūsu CERT speciālisti kopā ar citiem kiberdrošības speciālistiem Eiropā pieņēma to lēmumu labāk tās lapas aizvērt,” pauda viedās aizsardzības un regīonālās attīstības ministrs Edgars Tavars (“Apvienotais saraksts”).
Kiberapdraudējums rada bažas par personīgo datu drošību
Pēc trešdien publiskotās informācijas par iespējamo kiberapdraudējumu daļa pierobežā uzrunāto iedzīvotāju par to uzzinājuši vien nākamās dienas rītā.
Vairākums atzina, ka viņus uztrauc personīgo datu drošība, kā arī valsts un medicīnas iestāžu darbība, transporta pakalpojumu pieejamība apdraudējuma gadījumā:
“Tikko gāju pie dakteres. Teica, ka nevar apmaksāt neko tāpēc, ka ir uzbrukumi kaut kādi. Pirmo reizi, protams, dzirdēju. Redzat, kā mūsu visi dati aizgāja kaut kur…. Cenšos nekam nekādus liekos datus nedot.”
“Neko nedzirdēju, nebija vajadzības. Vēlāk izlasīju Facebook. Negatīvi novērtēju, kā citādāk? Varbūt kaut kas tajā jāuzlabo? Tāda šī aizsardzība, ja jau arī no CSDD var pazust.”
“Cerams, ka viss jau [beidzies]. Galvenais cilvēkam ir medicīna, jo, ja tur slēgs kaut ko saistībā ar to pašu e-veselību, tad būs problēmas cilvēkiem.”
“Mums tagad ir daudzpakāpju verifikācija. Periodiski jānomaina paroles. Protams, nevar glabāt vienu paroli visam pēc kārtas, kas ir parasti saglabājams tajā paroļu maciņā. Ja nu kaut kas noiet greizi, mēs nevaram tikt nekur pie saviem datiem. Tātad vecā labā metode blociņā un blociņu plauktiņā. Tomēr tas darbojas.”
Arī Ludzas novada pašvaldības mājaslapa uz īsu laika posmu tika slēgta, taču ātri vien tās darbība tika atjaunota, nodrošinot iedzīvotājiem informācijas pieejamību pašvaldībā un valstī notiekošajām aktualitātēm.
CERT.lv: Ir mācība, ka šādas kritiskas ievainojamības būs aktuālas arī nākotnē
Konstatēts, ka Latvijā ap 6000 mājaslapu varētu būt potenciāla ievainojamība minēto programmatūras problēmu dēļ. Kiberincidentu novēršanas institūcija CERT.lv turpina konkretizēt, vai šīs ievainojamības ar programmatūras atjauninājumu ir novērstas un vietņu darbība ir atjaunota, intervijā Latvijas Radio raidījumā “Pusdiena” pauda CERT.lv kiberdrošības eksperts Armīns Palms.
Uz jautājumu, kādu mācību sniedza trešdienas pēcpusdienā konstatētā situācija, viņš atbildēja: ir mācība, ka šādu kritisku ievainojamību atklāšana būs arī nākotnē.
“Te vienā otrā lietā var redzēt grūtības atjaunoties, jo tas sen nav ticis darīts vai arī ir komunikācijas trūkumi, lai to izdarītu operatīvi. Tādas kļūdas būs arī turpmāk,” viņš teica.
“Līdz šim PHP ietvarā neviens neko sliktu nav izdarījis. Atklāja ievainojamību, bet jāmācās operatīvā darbība, lai ar šādu problēmu tiktu galā,” viņš piebilda.
Arī atjauninājumu ieviešana visur nenotiek vienādi. Dažām sistēmām tie bija pieejami vēlāk, bet citas darbojas ar programmatūras versijām, kurām ražotāji vairs nesniedz atjauninājumus. Tādās situācijās organizācijām jāmeklē pagaidu risinājums vai jāpāriet uz jaunāku tehnoloģiju. Atjauninājums var ceļot caur vairākiem piegādes ķēdes posmiem. Tāpēc pusstundā salabot vienu vietni nenozīmē, ka tikpat ātri var atjaunināt sarežģītu sistēmu. CERT.LV pārstāvis piebilda – pirms labojumu uzlikšanas lielās sistēmās tie vispirms jāpārbauda.
“Mēs esam saziņā ar organizācijām, kas mums ir prasījušas jau konkrētākus padomus, kā pārliecināties, vai mums ir ticis uzbrukts, vai šie uzbrukumi bijuši sekmīgi. Šobrīd tādus mēs sniedzam, bet sistēmu uzturēšana tomēr ir katras organizācijas pašas rokās,” norādīja CERT.lv.
“Mēģinājumus izmantot šīs ievainojamības mēs redzēsim nākamos 50 gadus.
Tai brīdī, kad ievainojamība parādās, roboti to turpina izmantot visu laiku nepārtraukti. Veiksmīgus mēģinājumus mēs drīz sāksim redzēt,” piebilda kiberdrošības eksperts, IT drošības uzņēmumu grupas “Possible Security” vadītājs Kirils Solovjovs Solovjovs.
Tādēļ – kaut arī līdz šim nav fiksēti veiksmīgi kiberuzbrukumi, izmantojot šīs ievainojamības, nav izslēgts, ka tādi vēl būs. Īpaši vietnēm, kas neieviesa vajadzīgos drošības risinājumus. Bet iedzīvotājiem savas personīgās ierīces – datorus un viedtālruņus un citas iekārtas ieteicams regulāri atjaunināt.
Kaut arī ir fiksēti atsevišķi, pārsvarā automatizēti mēģinājumi izmantot PHP programmatūras ievainojamības uzbrukumos gan privātā sektora, gan valsts informācijas sistēmām, tie nav bijuši sekmīgi, norādīja CERT.lv.
Kiberdrošības eksperts: Latvija uz citu valstu fona izskatījās veiksmīgi
Valsts iestāžu rīcību atzinīgi vērtēja kiberdrošības eksperts Solovjovs. Viņš ir pārsteigts, ka liela daļa valsts sektora speciālistu problēmas risināja vēlā vakarā. Viņaprāt, Latvija uz citu valstu fona izskatījās īpaši veiksmīgi. Nopietni situāciju uztvēruši arī privātā sektora darbinieki, bet vienlaikus daudzi ne valsts iestāžu speciālisti par notikušo nav informēti un nav reaģējuši, tā teic Solovjovs.
“Protams, eksistē metodes, kā šīs mājaslapas vienkāršot un padarīt drošas. Īstenībā es personīgi kā cilvēks, kas strādā ar informācijas tehnoloģijām jau daudzus desmitus gadu, vienmēr esmu aicinājis domāt par to, ka
mums tehnoloģiju ziņā nav jāskrien līdzi jaunākajam. Mums ir tomēr jānodrošina, lai tās lapas ir stabilas,
lai varbūt to lietošana neprasa tik lielu jaudu, un tā saucamās statiskās lapas ir risinājums ļoti daudzām problēmām. Piemēram, tas pats 112.lv, kur pirms dažiem mēnešiem bieži izskanēja problēmas sakarā ar noslodzi, labs risinājums arī tur būtu izveidot šādu vienkārši statisku lapu. Jāņem vērā, ka lapu vienkāršošanu nevar veikt tik sarežģītās sistēmās kā, piemēram, VID EDS vai CSDD e-pakalpojumos. Tas ir domāts vairāk tādām ziņu lapām, lapām, kur cilvēki pamatā patērē kaut kādu saturu, informatīvām lapām,” sarunā ar Latvijas Radio vērtēja Solovjovs.
Šī ir bīstamākā ievainojamība internetā, ko var atcerēties, tā Solovjovs sacīja ceturtdienas rītā Latvijas Televīzijas raidījumā “Rīta Panorāma”.
KONTEKSTS:
Datordrošības eksperti visā pasaulē trešdien steidzās “aizlāpīt” mākslīgā intelekta atklātos drošības caurumus daudzu mājaslapu programmatūrā, lai apsteigtu hakerus, kas šīs nepilnības varētu izmantot ļaunprātīgos nolūkos. Tādēļ uz laiku tika slēgta pieeja daudzām mājaslapām Eiropā, ASV, Austrālijā, Japānā un citviet pasaulē.
Kiberdrošības risku dēļ trešdien uz laiku bija apturēta arī vairāku Latvijas valsts un pašvaldības iestāžu mājaslapu darbība, arī LSM.lv portāla darbība. Trešdienas vakarā tā pakāpeniski atjaunota.
“Cert.lv” apstiprināja, ka līdz šim nav fiksēts neviens ar ievainojamību saistīts sekmīgs uzbrukums. Tomēr nav izslēgts, ka tādi vēl būs vietnēm, kas neieviesa vajadzīgos drošības risinājumus.